
OpenPaaS控制台使用
控制台
访问游戏服务平台登录进入控制台。
企业认证
进入控制台后,首先需要进行企业认证: 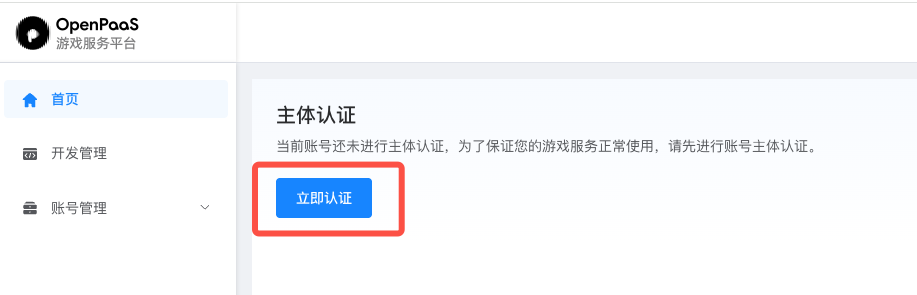 提供企业的相关信息,完成在线认证:
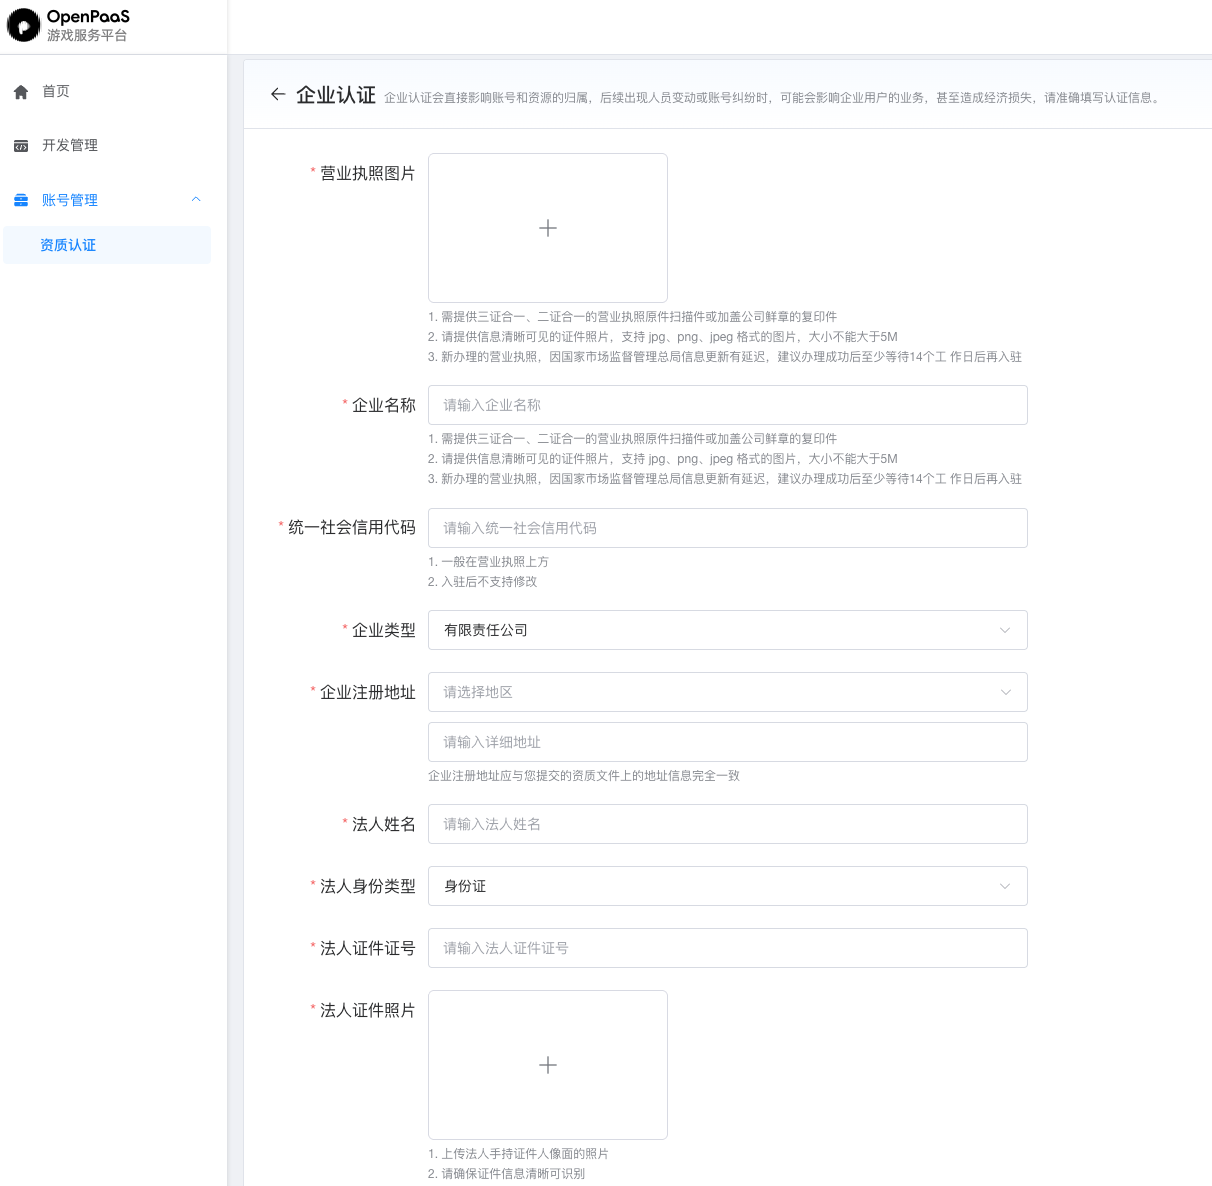
应用创建
在完成企业认证后,可创建应用: 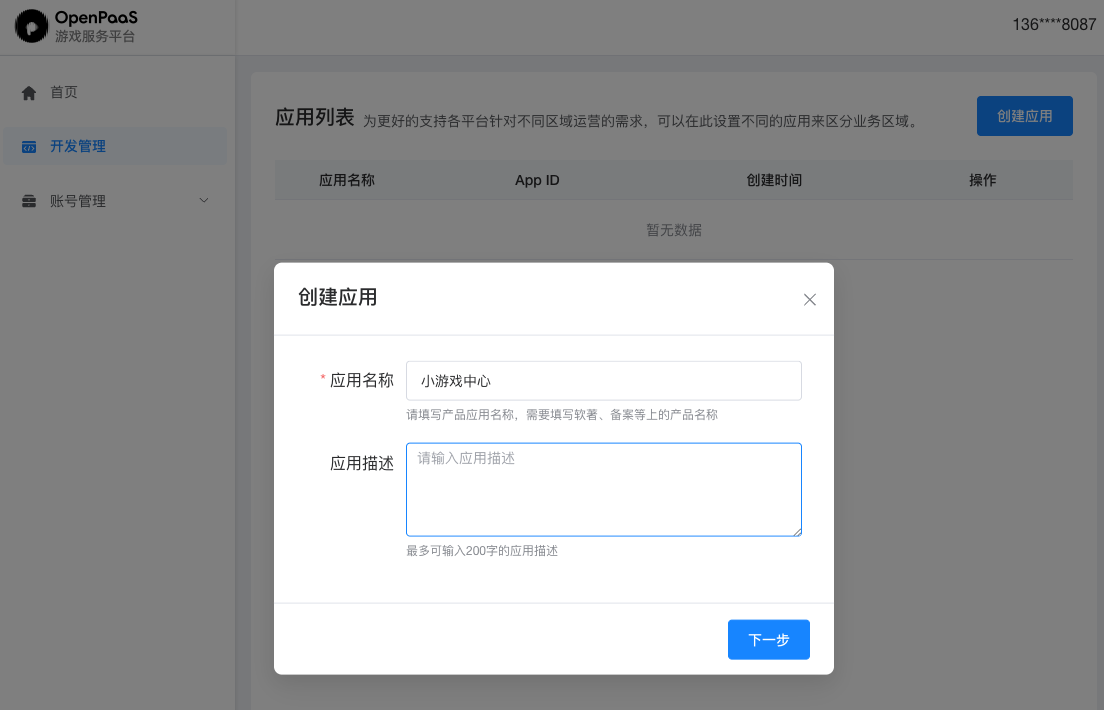 可创建多个应用,每个应用对应独立的 appid 等应用,可使用不用的应用区分不同的环境。
密钥信息
创建应用之后,可在应用信息中获取到接入需要的各类密钥: 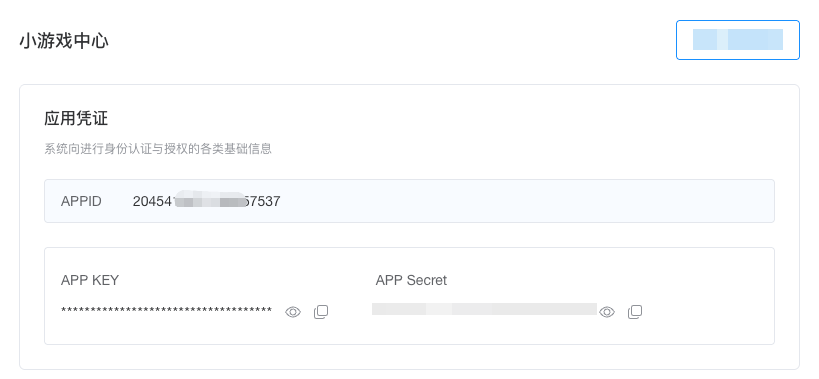
- appid:应用唯一标识
- appkey:APP 客户端 SDK 初始化时使用
- appsecret:APP 服务端申请 access_token 使用
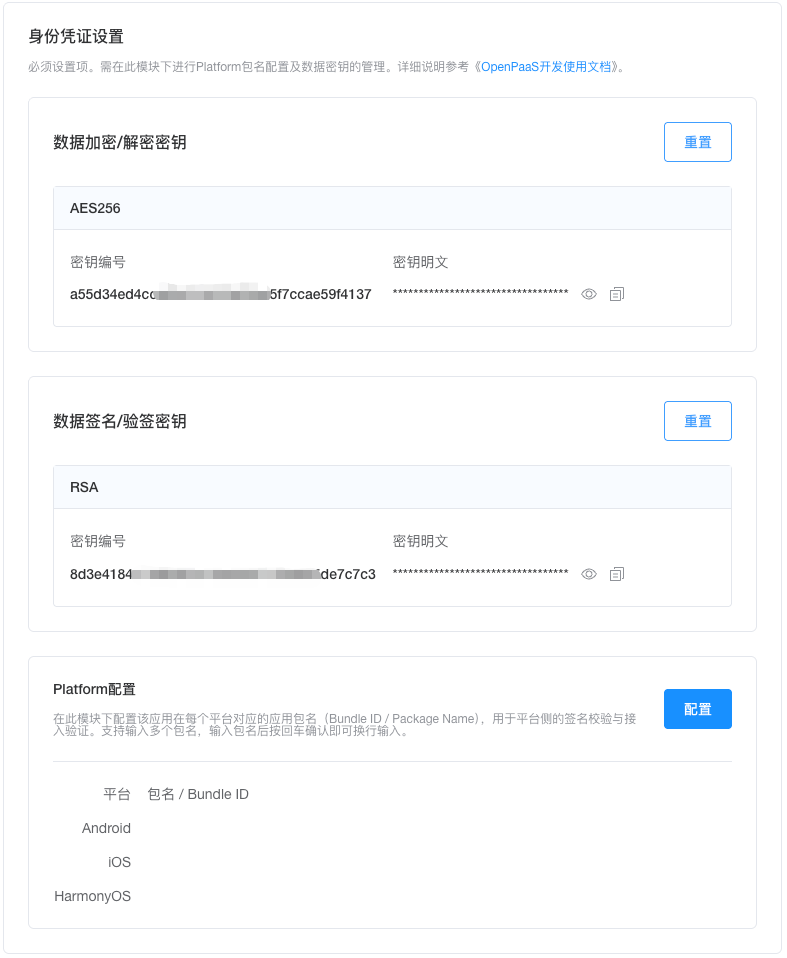
数据安全:
- 数据签名公私钥: APP 侧获取到游戏 gamesignature 对其进行验签、支付数据签名验证以及涉及到业务数据的验签。APP 需要从 OpenPaaS 后台获取公钥,如APP 不进行验签,也可以不获取
- API 对称加密密钥:s2s 的 API 接口加密
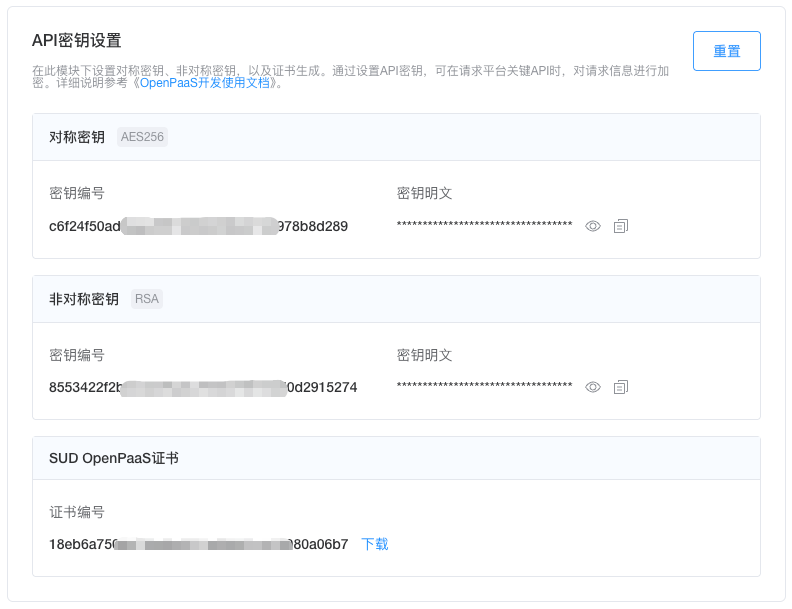
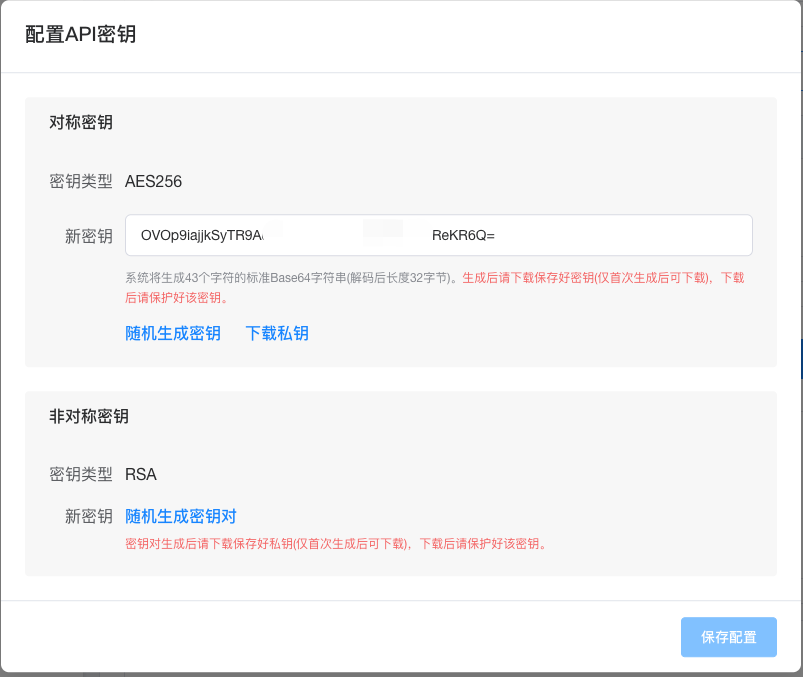
- API 公私钥:s2s 的 API 接口加密:私钥由 APP 方持有,APP 方用私钥签名。s2s 中 OpenPaaS 方使用公钥对的 API 接口验证签名
- OpenPaaS 平台证书:s2s 中,APP 方验证 OpenPaaS 方发出的,或者响应回去的api接口签名
- 数据对称加密密钥:由 APP 服务端与 SUD OP SVR 共同持有,用于敏感业务数据的对称加解密。典型场景包括:获取用户敏感信息时对
sessionKey的加解密,以及 Auth 流程中 userSignature 的加解密。